

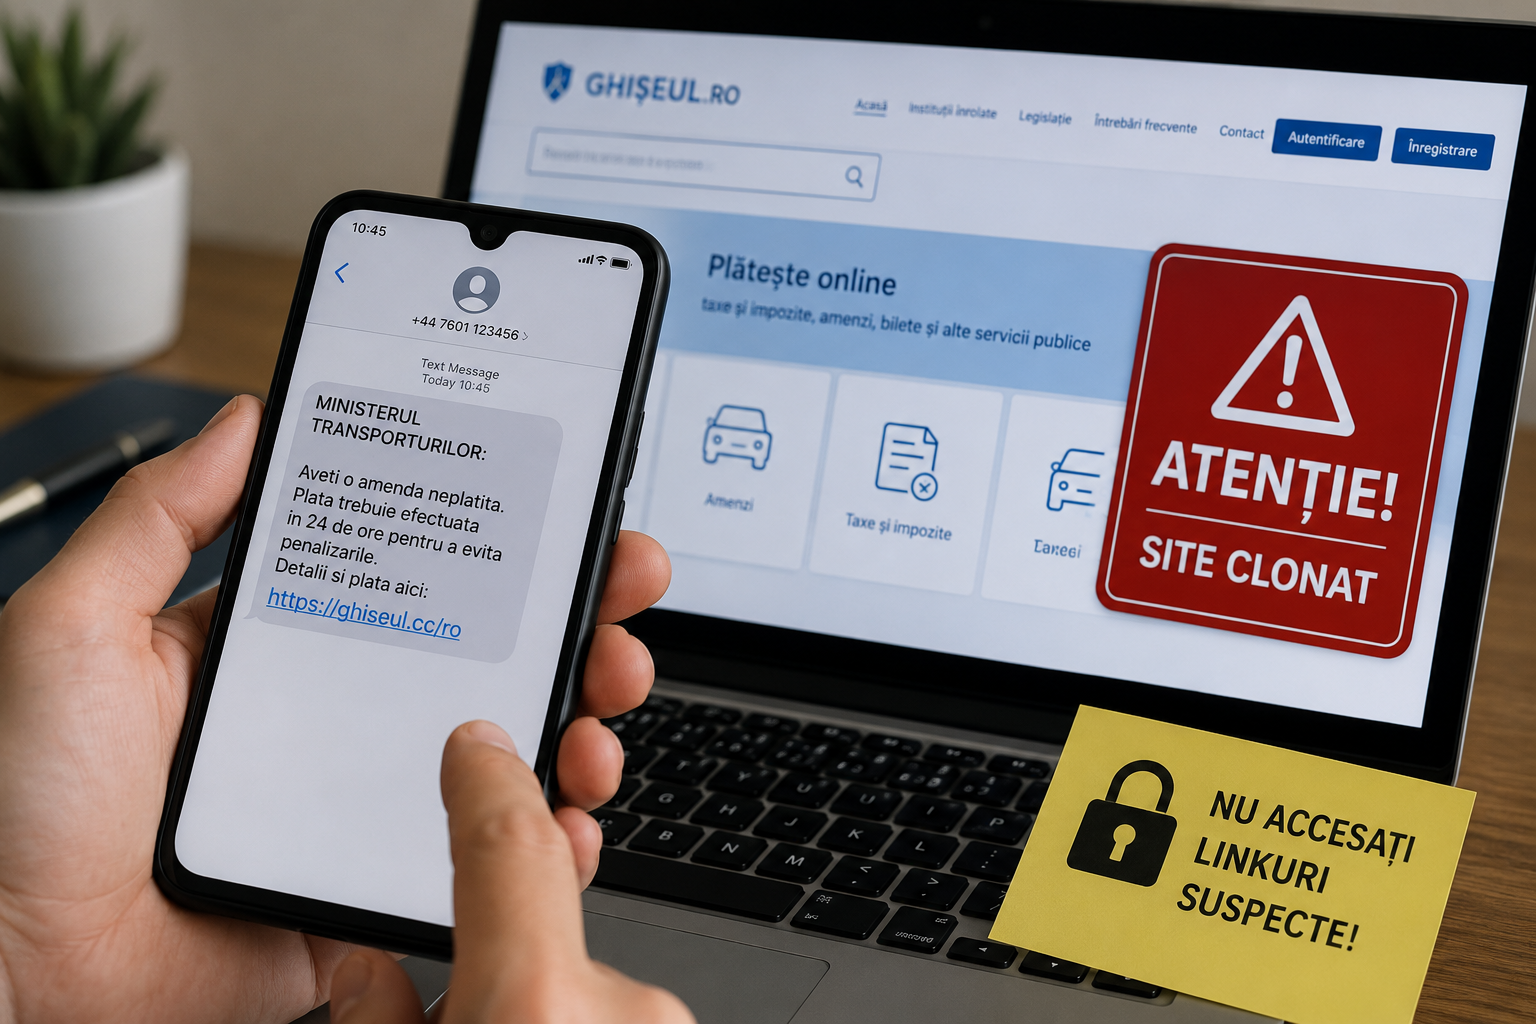
Experții în securitate cibernetică avertizează asupra unor noi tentative de fraudă prin mesaje care folosesc identitatea unor instituții publice și direcționează victimele către site-uri false, create pentru a copia platforme oficiale. În paralel, Agenția Națională de Cadastru și Publicitate Imobiliară se confruntă cu efectele unui atac cibernetic care a afectat funcționarea unor servicii.
Una dintre tentativele de fraudă semnalate în această perioadă constă în transmiterea unor SMS-uri care par să provină din partea Ministerului Transporturilor. Destinatarii sunt informați că ar avea de achitat o amendă și sunt avertizați că, dacă nu plătesc într-un termen scurt, riscă penalități sau chiar declanșarea unor proceduri în instanță.
Mesajele conțin un link care direcționează utilizatorii către un site care imită platforma oficială Ghișeul.ro. Scopul atacatorilor este obținerea datelor personale și bancare introduse de victime.
Directoratul Național de Securitate Cibernetică (DNSC) avertizează că Ministerul Transporturilor nu transmite astfel de notificări și recomandă utilizatorilor să nu acceseze linkurile primite prin asemenea mesaje.
Domeniul utilizat în campania de fraudă a fost identificat și blocat, însă specialiștii atrag atenția că atacatorii pot crea rapid alte adrese cu denumiri asemănătoare celor oficiale.
Persoanele care au accesat astfel de site-uri și au introdus datele cardurilor bancare sunt sfătuite să contacteze imediat banca emitentă pentru blocarea cardului și limitarea riscului unor tranzacții neautorizate.
Directorul de comunicare al DNSC, Mihai Rotariu, a explicat că una dintre metodele frecvent utilizate de atacatori este copierea elementelor vizuale ale unor instituții sau platforme cunoscute pentru a crea pagini false greu de diferențiat, la prima vedere, de cele autentice.
Specialiștii recomandă verificarea atentă a expeditorului și a adresei exacte a site-ului înainte de accesarea unui link. Diferențele pot consta într-o literă suplimentară, un domeniu diferit sau alte modificări minore, menite să treacă neobservate.
Utilizatorii sunt sfătuiți să fie precauți mai ales atunci când mesajele solicită introducerea unor date personale, informații sensibile sau date bancare și să verifice prin canalele oficiale ale instituției dacă notificarea primită este autentică.
În paralel, Agenția Națională de Cadastru și Publicitate Imobiliară (ANCPI) se confruntă cu efectele unui atac cibernetic care a afectat funcționarea unor servicii informatice. Platforma e-Terra a fost indisponibilă, iar echipele tehnice lucrează la identificarea cauzelor incidentului și la restabilirea serviciilor.
Potrivit informațiilor comunicate de instituție, datele personale ale cetățenilor nu ar fi fost compromise în urma atacului.
În ceea ce privește o eventuală legătură a incidentelor cu actori statali sau cu Rusia, reprezentantul DNSC a precizat că, în acest moment, nu există suficiente informații pentru stabilirea unei asemenea conexiuni. Specialiștii constată însă că, după declanșarea războiului din Ucraina, numărul atacurilor cibernetice îndreptate împotriva instituțiilor publice, companiilor și utilizatorilor din România a crescut semnificativ.
DNSC recomandă utilizatorilor să trateze cu prudență mesajele care solicită efectuarea urgentă a unor plăți, să nu acceseze linkuri suspecte și să verifice informațiile direct pe site-urile oficiale ale instituțiilor înainte de a furniza date personale sau bancare.

